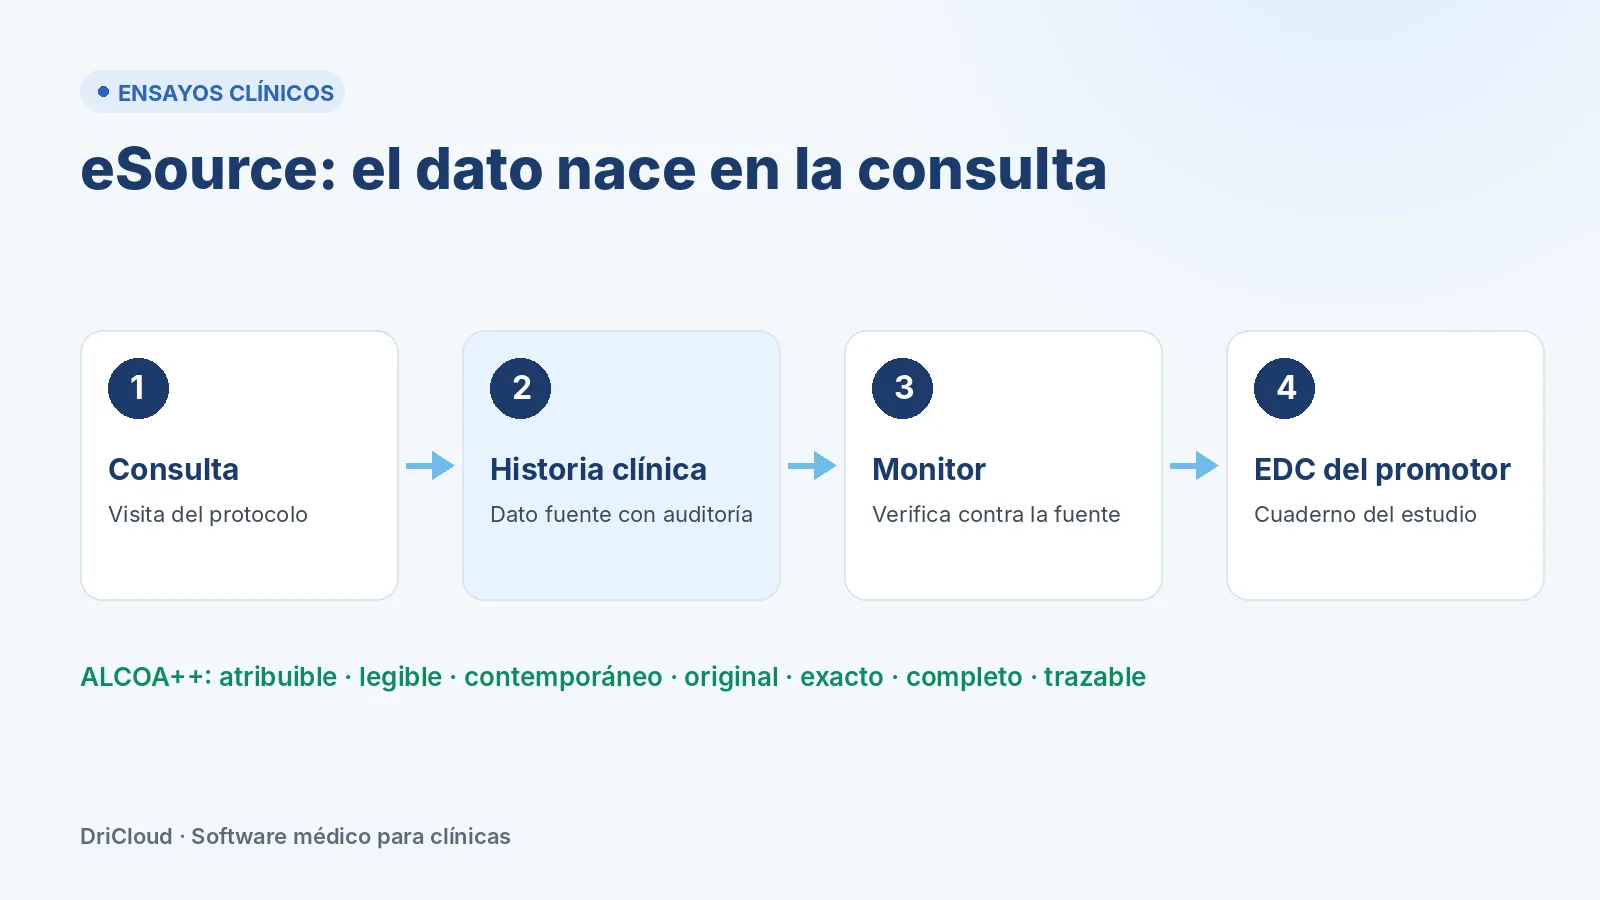
El registro de auditoría, el audit trail, es lo primero que pide ver un inspector cuando quiere saber si un dato es fiable. No basta con que el dato esté bien: hay que poder demostrar quién lo registró, cuándo, si alguien lo cambió después y por qué. Esta guía resume qué debe registrar un audit trail en un ensayo clínico y cómo se organiza su revisión en un centro.
Qué es exactamente un audit trail
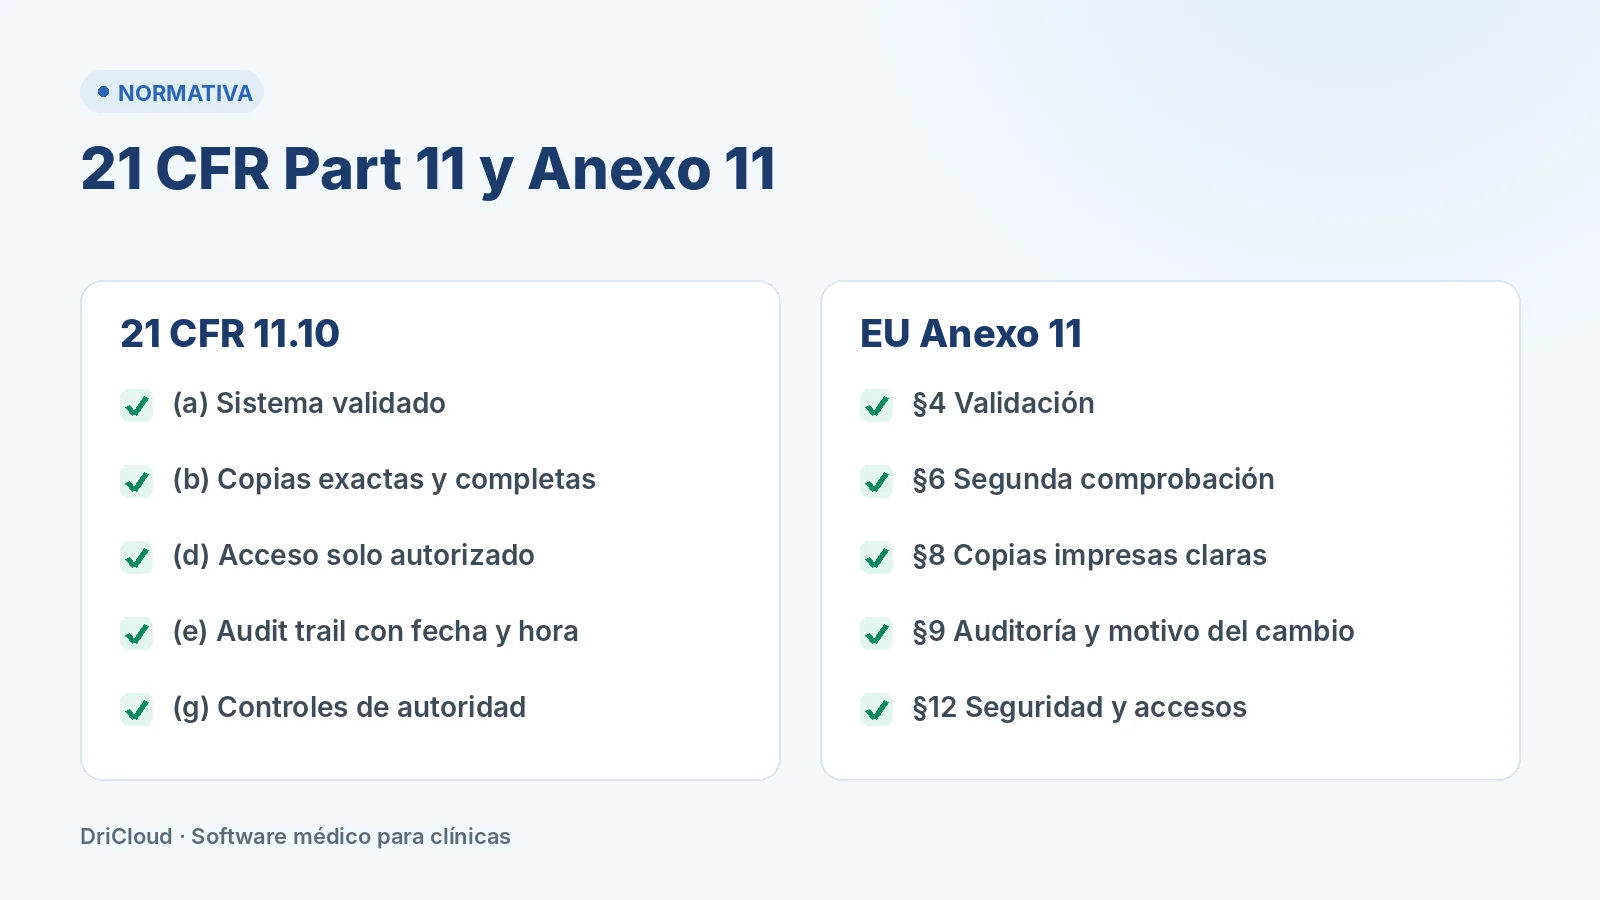
Es un registro que el propio sistema genera de forma automática cada vez que alguien crea, modifica o borra un dato. La norma estadounidense lo define en el 21 CFR 11.10(e): registros de auditoría seguros, generados por el ordenador y con fecha y hora, que registran de forma independiente las acciones de los usuarios, sin que los cambios oculten la información anterior, y que se conservan al menos tanto tiempo como los propios registros.
Qué tiene que registrar, según la EMA
La guía de la EMA sobre sistemas informatizados en ensayos clínicos (2023) es la referencia más detallada. En su apartado 6.2.1 pide que el registro de auditoría:
- sea seguro, generado por el sistema y con fecha y hora;
- no pueda desactivarlo un usuario «normal»;
- muestre la entrada inicial y cada cambio, con el valor anterior y el actual;
- indique quién (usuario, función y organización), cuándo y, cuando proceda, por qué;
- capture los cambios por campo y no por página;
- no muestre a los usuarios ciegos información que pueda romper el ciego.
La misma guía añade que el sistema debe registrar los cambios de funciones y permisos de los usuarios (apartado 5.4) y que, en todo momento, debe poder consultarse quién tiene y quién ha tenido acceso y con qué permisos (anexo 3, A3.2).
Lo que muchos sistemas no registran
Muchos programas registran los cambios en los datos clínicos, pero se quedan ahí. En una inspección también se pregunta por lo que rodea al dato:
- Accesos y accesos fallidos: quién entró, cuándo y quién lo intentó sin conseguirlo.
- Cuentas bloqueadas y desbloqueos: la guía de la EMA pide bloquear la cuenta tras varios intentos fallidos (anexo 4, A4.12).
- Cambios de contraseña y de permisos: quién dio acceso a quién y cuándo.
- Cambios en la configuración de formularios: si alguien cambia un formulario a mitad del estudio, el dato recogido antes y después no significa lo mismo.
- Búsquedas y consultas: quién ha consultado los datos de un participante, aunque no los haya cambiado.
- Borrados: un dato borrado no debe desaparecer, sino quedar marcado como borrado y auditado.
Cómo organizar la revisión del audit trail
Tener el registro no basta: la guía de la EMA pide procedimientos de revisión del registro de auditoría basados en el riesgo y específicos de cada ensayo, y que la revisión de los datos sea proactiva y continua salvo justificación (apartado 6.2.2). En un centro pequeño, una forma razonable de organizarlo es esta:
- Define qué es crítico. Las variables principales del protocolo, los criterios de inclusión, los acontecimientos adversos graves y la medicación del estudio.
- Fija una frecuencia. Por ejemplo, antes de cada visita de monitorización y siempre antes del cierre del estudio.
- Busca patrones, no solo errores. Cambios hechos mucho después de la visita, muchos cambios del mismo usuario, cambios en datos críticos sin motivo claro, accesos fuera de horario.
- Documenta la revisión. Quién la hizo, qué periodo cubrió, qué encontró y qué se hizo con ello.
- Entrega copias no editables. Si el monitor o el auditor piden el registro, entrégalo en un formato que no se pueda alterar.
Cómo lo hace DriCloud
Con el módulo de ensayos clínicos de DriCloud activado, el registro de auditoría de DriCloud recoge accesos y accesos fallidos, intentos con la cuenta bloqueada, cambios de contraseña, desbloqueos, búsquedas y consultas dentro del programa, cambios de permisos y de la configuración de formularios, y cada modificación con el valor anterior, el nuevo, el usuario, la fecha y la hora. Las visitas finalizadas solo se modifican indicando el motivo. El borrado es siempre lógico y queda auditado. La auditoría se exporta en PDF no editable con huella de integridad y oculta los datos que podrían desenmascarar la asignación de un participante.
Si estás valorando otras opciones, en nuestra comparativa de herramientas eSource tienes lo que declara cada fabricante sobre su registro de auditoría, con la fuente de cada dato.
Resumen
- El audit trail registra quién, cuándo, qué valor había antes y qué hay ahora, y por qué si procede.
- Debe cubrir también accesos, permisos, configuración y borrados, no solo los datos clínicos.
- Nadie debe poder desactivarlo, y no debe romper el ciego.
- Hay que revisarlo con un procedimiento basado en el riesgo y documentar esa revisión.
Fuentes: 21 CFR 11.10(e); EMA, guía sobre sistemas informatizados y datos electrónicos en ensayos clínicos (2023), apartados 5.4, 6.2.1 y 6.2.2 y anexos 3 y 4. Consultadas el 29 de octubre de 2026.